Hackearon el control remoto de cámaras frigoríficas del servicio de sangre de Francia
Los atacantes entraron por el software de un proveedor y cambiaron la temperatura de las cámaras en tres sitios del EFS, entre ellos Besançon. Las alarmas lo detectaron y, según el organismo y el Ministerio de Salud, no se perdió sangre ni plasma.
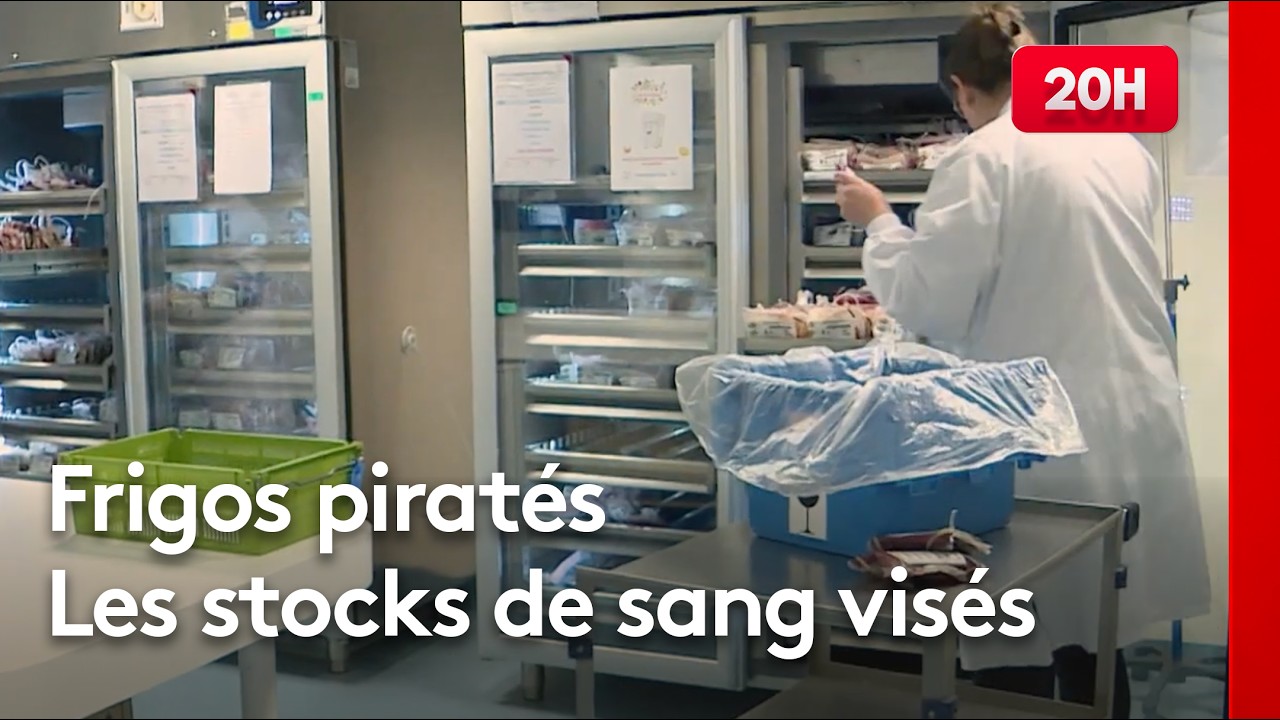
Un ciberataque contra el sistema que maneja a distancia las cámaras frigoríficas del Établissement français du sang (EFS), el servicio público de sangre de Francia, modificó la configuración de esos equipos en tres sitios regionales durante la madrugada del domingo 1 al lunes 2 de noviembre. Los atacantes no entraron a la red del EFS: llegaron por el software de un proveedor de equipos de frío y subieron los valores de temperatura y de descongelamiento de las cámaras, donde se guardan muestras de sangre y bolsas de plasma. Según el EFS y el Ministerio de Salud francés, las alarmas detectaron el cambio a tiempo y no hubo pérdida de productos ni impacto sanitario.
Qué pasó
El EFS informó en un comunicado que en tres de sus sitios "des seuils de température et de dégivrage ont été portés à de très hautes températures" (los umbrales de temperatura y de descongelamiento se llevaron a temperaturas muy altas), según citó Le Monde. El organismo no precisó a qué valores.


El semanario satírico Le Canard enchaîné, que reveló el caso el martes 3 de noviembre, publicó que cámaras que trabajan a -30 °C quedaron programadas para llegar a 110 °C. El EFS no confirmó esa cifra en su comunicado. Sin embargo, Christophe Barisien, director de colecta y producción del EFS en Borgoña-Franco Condado, dio otra versión a la radio pública ICI: dijo que esos equipos conservan los productos a -25 °C y que "les températures sont montées à 110 voire 150 degrés" (las temperaturas subieron a 110 e incluso 150 grados).
No está claro si el interior de las cámaras llegó efectivamente a esas temperaturas o si solo quedaron programadas para alcanzarlas: el Canard habla de valores configurados y Barisien dice que las temperaturas "subieron". Lo que sí coinciden en afirmar el EFS, Barisien y el ministerio es que el contenido no se dañó. "Il n'y a pas eu d'altération des échantillons" (no se alteraron las muestras), dijo el directivo regional.
El único sitio identificado es el de Besançon, en Borgoña-Franco Condado, cuyas cámaras gestiona a distancia el proveedor atacado, según contó Barisien a ICI. Un vocero del EFS se negó a decir cuáles son los otros dos, según informó el sitio especializado The Record.
Cómo lo detectaron y qué se hizo
El cambio de temperatura lo detectaron las alarmas y los sistemas de vigilancia propios del EFS, que funcionan de manera independiente del proveedor. Sophie Le Cam, directora general adjunta del organismo, dijo a la radio RTL que gracias a "des systèmes de supervision indépendants de ce fournisseur" (sistemas de supervisión independientes de ese proveedor), el EFS "a pu réagir extrêmement rapidement" (pudo reaccionar muy rápido), según La Croix.
Varios medios franceses señalan que un técnico de guardia vio la subida durante la noche. No está claro si era personal del EFS o del proveedor: el diario Midi Libre afirma que trabajaba para la empresa de refrigeración.
Según el EFS y el ministerio, las medidas fueron estas:
- se retomó el control de los equipos o, según el caso, se los dejó fuera de servicio;
- se cortaron los accesos remotos;
- se trasladaron los productos a otras instalaciones;
- se reforzó la vigilancia de temperatura de todos los equipos del organismo.
El caso se informó a la Agencia Nacional de Seguridad de los Sistemas de Información (ANSSI), el organismo estatal francés de ciberseguridad, y al Ministerio de Salud.
Cómo entraron
Lo atacado fue un software de gestión remota: un programa que permite al proveedor vigilar y ajustar las cámaras a distancia, por internet, sin estar en el lugar. Con ese acceso, los atacantes cambiaron las consignas (el valor de temperatura que el equipo intenta alcanzar y mantener) y los umbrales de descongelamiento (el ciclo en el que la cámara se calienta para eliminar el hielo acumulado). No hubo daño físico a los aparatos: se alteraron sus instrucciones.
Le Canard enchaîné identificó al proveedor como Coolworld. El EFS no confirmó el nombre. Coolworld, por su parte, reconoció en un comunicado del miércoles 4 un incidente de ciberseguridad en un software de vigilancia remota de la refrigeración, que atribuyó a "un componente provisto por un tercero", sin decir quién es. "Seul un nombre limité d'unités Coolworld a été affecté" (solo se vio afectado un número limitado de unidades Coolworld), sostuvo la empresa, que aseguró haber "réagi rapidement en mettant en place les mesures appropriées" (reaccionado rápido con las medidas adecuadas), según citaron La Croix y Le Monde.
No se informó cuál fue la falla aprovechada ni si se usaron contraseñas débiles o equipos accesibles directamente desde internet.
A quién afecta
El EFS abastece a más de 1.900 hospitales y atiende a más de un millón de pacientes por año, según The Guardian. Las cámaras atacadas guardaban muestras de sangre de biobancos y de vigilancia sanitaria, y bolsas de plasma destinado a transfusiones y a la fabricación de medicamentos, según la prensa francesa.
Para pacientes y donantes, según el EFS, no hay nada que hacer: ningún producto se alteró y la colecta y la distribución siguen con normalidad. "La sécurité des stocks a pu être préservée grâce aux dispositifs de surveillance et d'alarme" (la seguridad de las reservas se pudo preservar gracias a los dispositivos de vigilancia y alarma), indicó el gabinete de la ministra de Salud, Stéphanie Rist, según ICI y La Croix. El ministerio agregó que las investigaciones técnicas siguen para establecer cómo operaron los atacantes, cuántos equipos fueron afectados en total y cuándo vuelven a funcionar, y que dará un nuevo balance.
Una ola de sabotajes contra el frío en Europa
El caso del EFS se suma a una serie de ataques contra la refrigeración de supermercados. Entre el 10 y el 12 de octubre afectaron a cadenas francesas como Leclerc, Intermarché y Super U. Las cifras varían según el medio:
| Fecha | Alcance | Fuente |
|---|---|---|
| 10-12/10/2026 | Al menos 150 supermercados en Francia | Midi Libre |
| 10-12/10/2026 | Hasta 700 supermercados en Francia | The Guardian |
| 2-3/11/2026 | Al menos 11 países europeos | The Record |
| 1-2/11/2026 | Tres sitios del EFS en Francia | EFS |
En la segunda ola, The Record enumera Bélgica, Estonia, Finlandia, Francia, Alemania, Irlanda, Luxemburgo, Países Bajos, Portugal, Suecia y Reino Unido; The Guardian suma Italia y Rumania. Según The Record, el del EFS es el primer caso conocido en el sector salud.
"These are not isolated incidents" (no son incidentes aislados), dijo Thomas Regnier, vocero de la Comisión Europea, según The Guardian.
Nadie se atribuyó el ataque al EFS y no se sabe si lo hizo el mismo autor que el de los supermercados. Algunos medios, entre ellos The Guardian, mencionan la hipótesis de una operación de guerra híbrida vinculada a Rusia, pero no hay pruebas públicas ni atribución oficial. Rafe Pilling, de la empresa de seguridad Sophos, dijo al diario británico que los escenarios más creíbles son una "state-based signalling and demonstration of capability" (una señal de un Estado y una demostración de capacidad) o un hacker solitario. La agencia belga de ciberseguridad advirtió que quizá nunca se pueda identificar al autor, según The Record.
Qué lección deja para quienes operan equipos conectados
Tras la ola de octubre, el director de la ANSSI, Vincent Strubel, explicó ante el Senado francés el 21 de octubre que los atacantes no habían usado vulnerabilidades conocidas sino "défauts de sécurisation élémentaire" (fallas elementales de seguridad), según Le Figaro. Y advirtió que hay instalaciones parecidas "dans le secteur de la santé" (en el sector de la salud), desde laboratorios hasta farmacias que guardan vacunas. A partir de lo que señaló la agencia, las recomendaciones para quien tenga cámaras de frío u otros equipos industriales conectados son:
- No exponer los equipos directamente en internet. Que el panel de control no sea accesible para cualquiera que lo busque en la red.
- Proteger la administración remota. Limitar quién puede entrar a cambiar parámetros y desde dónde.
- No usar contraseñas débiles.
- Tener alarmas propias. En el caso del EFS, lo que permitió reaccionar fue un sistema de vigilancia de temperatura independiente del proveedor, según Le Cam.
Lo que falta saber
- Cuáles son los otros dos sitios del EFS afectados además de Besançon.
- Si las cámaras llegaron a 110 °C o 150 °C o solo quedaron programadas para esas temperaturas.
- Cuántas muestras y bolsas de plasma se trasladaron.
- Quién es el tercero que proveyó el componente de software y qué falla se aprovechó.
- Si hay una denuncia penal o una investigación judicial: hasta ahora solo consta que se alertó a la ANSSI y al ministerio.
- Quién hizo el ataque y con qué fin.
- Cuándo vuelven a funcionar los equipos afectados.
Versiones que no coinciden
- Día del ataque: la mayoría de los medios dice lunes 2 de noviembre (madrugada del 1 al 2 según Midi Libre y The Guardian); Clarín dice "el martes", que fue el día de la revelación del Canard.
- Temperaturas: -30 °C programadas a 110 °C según Le Canard enchaîné; -25 °C y subida a 110 e incluso 150 °C según Christophe Barisien (EFS) en ICI. No está claro si se alcanzaron o solo se programaron.
- Fecha del comunicado del EFS: martes 3 según Courrier International y The Record; Le Monde y La Croix indican confirmación del EFS y el ministerio el miércoles 4.
- Quién detectó: un técnico de guardia (en condicional según La Croix y actu.fr; empleado de Coolworld según Midi Libre) frente a los sistemas de vigilancia del EFS independientes del proveedor (Sophie Le Cam). Las versiones pueden ser compatibles.
- Papel de la ANSSI: "se hizo cargo del asunto" según Clarín; fue alertada según The Guardian.
- Ola de supermercados en Francia: noche del 10 al 11 de octubre según Clarín; del 11 al 12 según ICI y Midi Libre. Alcance: al menos 150 tiendas (Midi Libre) o hasta 700 (The Guardian).
- Clarín y Midi Libre vinculan la ola de supermercados con software viejo de Danfoss; la ANSSI matizó que el problema fueron fallas de configuración y no vulnerabilidades publicadas.
Ver fuentes consultadas · 12 medios
- Le Figaro
- Clarín
- Ámbito
- Le Monde (English, AP)
- La Croix
- ICI (France Bleu)
- actu.fr
- Sciences et Avenir (AFP)
- Midi Libre
- Courrier International
- The Guardian
- The Record (Recorded Future News)
Comentarios
- Cargando comentarios…
