Según CNN, que cita a seis fuentes anónimas, la red interna de la agencia quedó fuera de servicio el lunes. La causa se desconoce y por ahora no hay indicios de ciberataque.
La agencia advirtió que algunas intrusiones llegaron del primer objetivo al acceso privilegiado en menos de tres horas. Es una observación de casos, no un promedio.
Las tres empresas chinas lanzaron modelos con menos capacidad ofensiva en ciberseguridad. Moonshot y Tencent dicen que buscan reducir riesgos; Bloomberg lo vincula con la propuesta de Beijing de controlar exportaciones.
La segunda cadena de supermercados del país investiga un incidente informático. Por ahora dice que no halló evidencia de datos comprometidos y que las tiendas funcionan.
Investigaciones de firmas de seguridad detectaron sitios que ofrecen versiones falsas del juego para instalar malware, robar contraseñas o cobrar en criptomonedas.
El robo de unos USD 6.300 millones en cripto, el sabotaje de la refrigeración de supermercados y la filtración de datos de agentes del FBI marcaron el año, según un repaso de TN confirmado por otros medios.
Investigadores atribuyen en parte el aumento de reclamos a novatos que usan inteligencia artificial. Las estimaciones van del 20% al 40% frente a la primavera boreal; una medición puntual da 27%.
Un malware llamado Remus Stealer promociona acceso persistente al correo. Google dice que no hay una falla en Gmail y que el orden de los pasos importa: primero limpiar el equipo.
Tras el rediseño, la opción desapareció de los ajustes y quienes la tenían activada entran solo con correo y contraseña. La empresa no explicó si fue un error ni si volverá.
En vísperas del Día Nacional de la Lucha contra el Grooming, la ONG pidió revisar el delito, subir las penas y sumar agravantes. Qué dice hoy la ley y cómo se denuncia.
El canciller Jean-Noël Barrot atribuyó a esa fuerza el ciberataque de octubre que alteró la refrigeración de casi 700 locales. París convocó al embajador de Irán y anunció que impulsará sanciones europeas, mientras la Fiscalía investiga al grupo Shahid Kaveh.
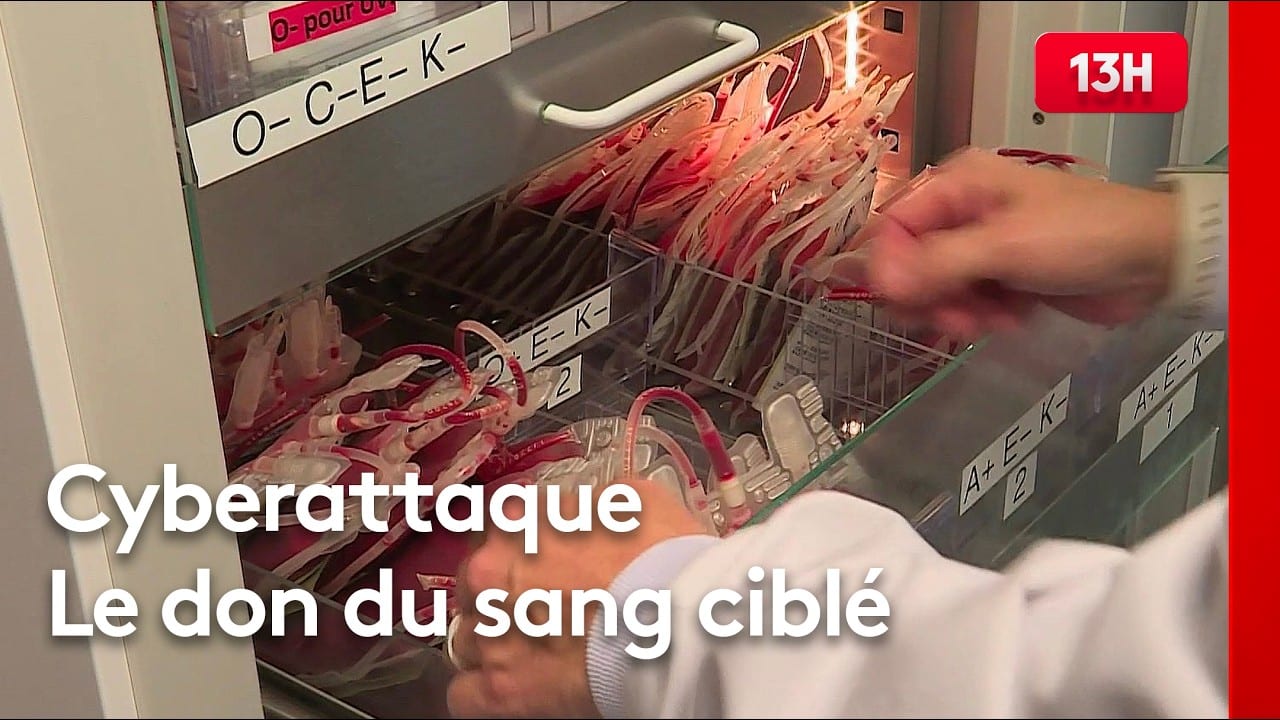
Atacantes tomaron el control remoto de las cámaras frigoríficas que ese proveedor instala en tres sedes regionales del organismo que gestiona la sangre en Francia y modificaron sus umbrales de temperatura. Según el EFS, no se perdieron productos y no hubo impacto en pacientes. Nadie se atribuyó el ataque.
El informe preliminar de la empresa describe un ataque en varias etapas que arrancó en junio, usó una tarea de código con malware y una herramienta interna de IA. El FBI lo atribuye a un grupo norcoreano; Pyongyang lo niega.
El grupo de inteligencia de amenazas de la empresa atribuyó la puerta trasera XCPE al fabricante chino Videostrong, al que le prohibió producir equipos certificados. El código malicioso sigue en los aparatos ya infectados.
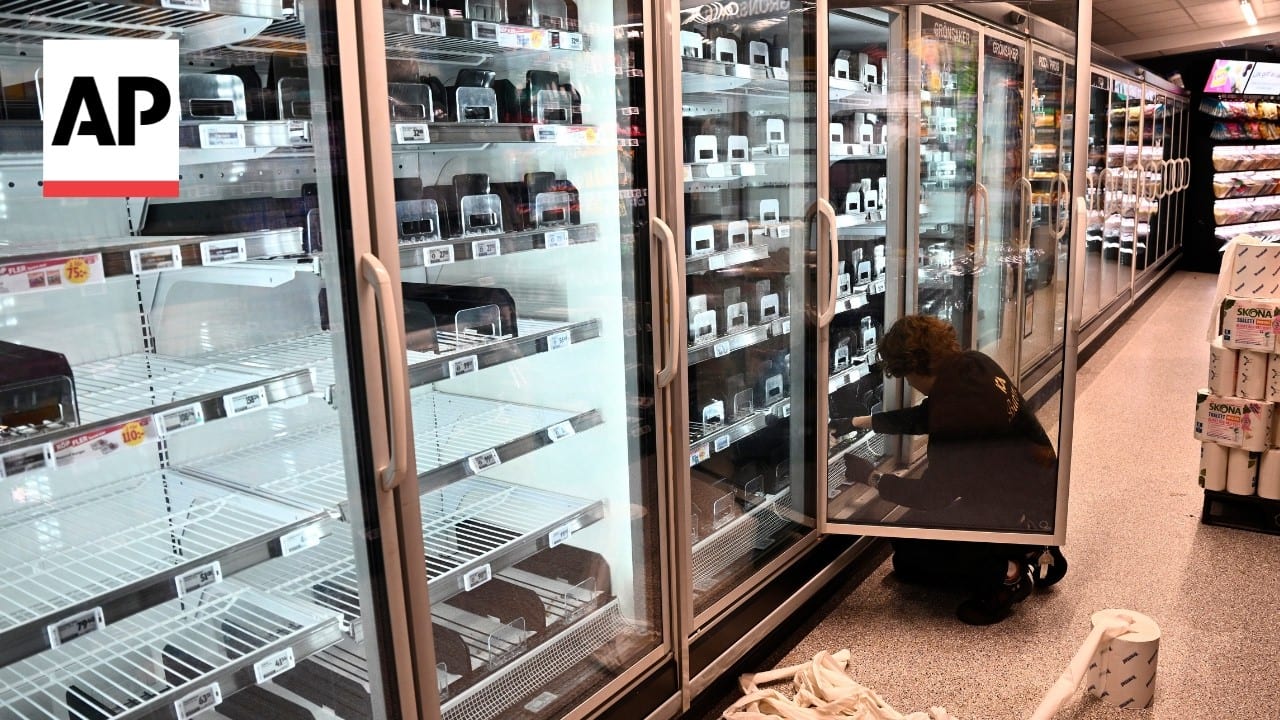
En la noche del 1 al 2 de noviembre, atacantes sin identificar entraron a distancia en los controles de frío de comercios de Bélgica, Suecia, Irlanda y otros países, y algunos equipos llegaron a 50 °C. Hay sistemas de la danesa Danfoss involucrados, Bélgica y Suecia investigan y nadie se adjudicó el ataque, el segundo en un mes después del de Francia.