Ransomware con IA: cómo atacan sin experiencia y cuánto subieron los ataques
Investigadores atribuyen en parte el aumento de reclamos a novatos que usan inteligencia artificial. Las estimaciones van del 20% al 40% frente a la primavera boreal; una medición puntual da 27%.
Investigadores atribuyen en parte a atacantes novatos que usan inteligencia artificial el aumento de los ataques de ransomware (secuestro de datos) reclamados, que subieron entre 20% y 40% en el verano boreal (julio a septiembre de 2026) frente a la primavera, "según algunas estimaciones" que recogió la revista WIRED y reprodujo Infobae. En ese período, los grupos reclamaron cerca de 3.000 ataques. La medición más concreta disponible, de la firma Comparitech, contó 2.627 reclamos en el tercer trimestre, un 27% más que en el segundo y un 61% más que un año antes.
Qué es el ransomware y qué significa "ataque reclamado"
El ransomware es un tipo de ataque en el que delincuentes entran a la red de una organización, cifran sus archivos para que no puedan usarse o los roban, y piden un pago (rescate) a cambio de devolverlos o de no publicarlos.
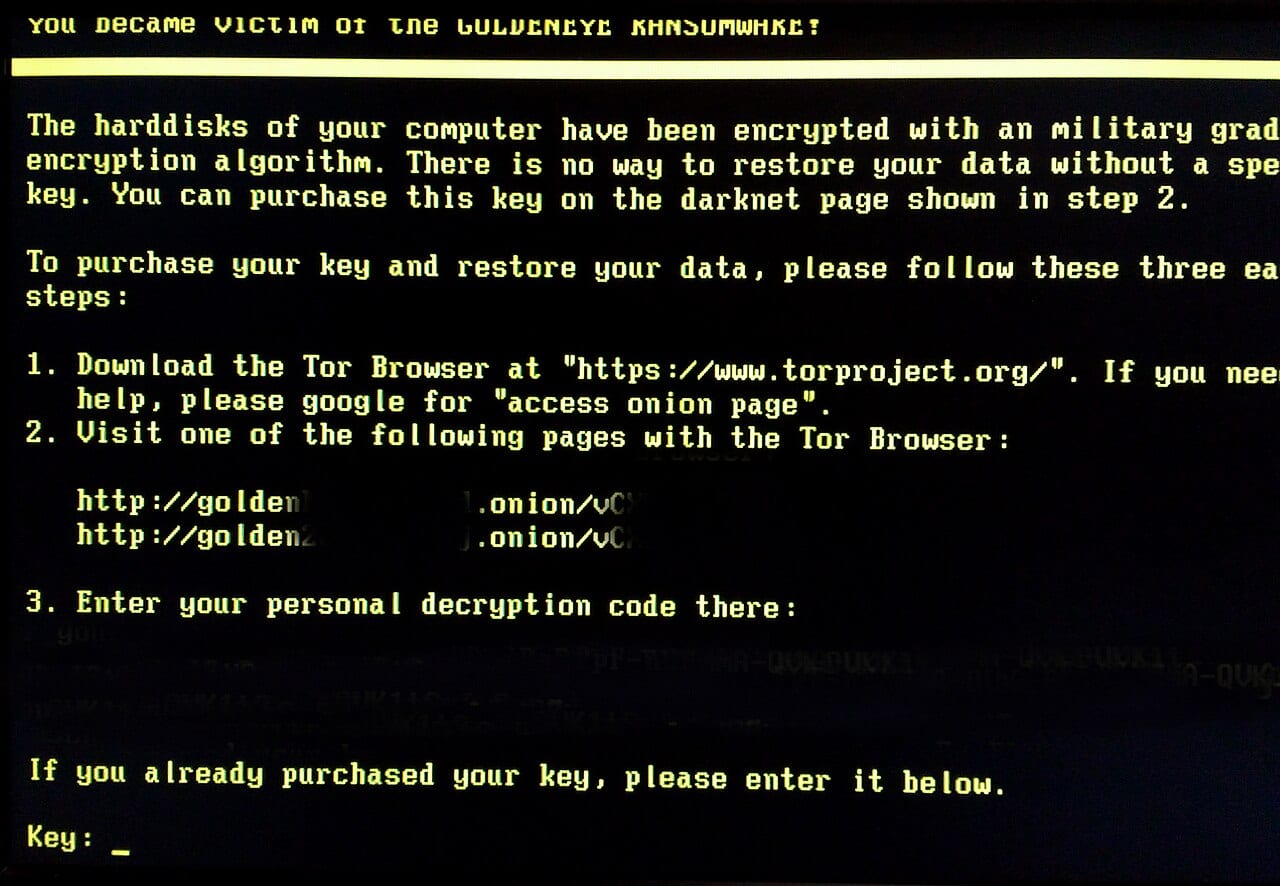
Un "ataque reclamado" es el que el propio grupo atacante anuncia en su sitio de filtraciones, donde publica nombres de víctimas para presionarlas. No es un dato verificado: las víctimas no siempre lo admiten y los criminales pueden exagerar. En el informe de Comparitech, solo 247 de los 2.627 reclamos del trimestre fueron confirmados por la organización afectada.
Cómo usan la IA los atacantes
Según los especialistas citados, la IA funciona como asistente que reduce la barrera de entrada. Allan Liska, de Recorded Future, señaló que sirve para redactar correos de engaño (phishing) y para negociar el rescate. Cynthia Kaiser, de Halcyon y exsubdirectora de ciberseguridad del FBI, agregó que también ayuda a revisar y escribir código, a aprovechar fallas y a engañar a las víctimas.
La unidad de investigación Unit 42, de Palo Alto Networks, describió a operadores que pegan en un chatbot los errores de sus propios programas para corregirlos y volver a intentar. Sara McBroom y Reese Lewis lo calificaron como "la huella de un operador que pega errores en un chatbot de IA".
Un estudio difundido el 21 de octubre, resumido por Paubox, analizó siete servidores expuestos de afiliados de los grupos INC y The Gentlemen: hallaron 8.257 mensajes a modelos de IA en 133 sesiones y un gasto de más de USD 23.920 en esos servicios. Cuando un modelo rechazaba un pedido, lo reformulaban como si fuera una prueba autorizada. Una persona aprobaba cada paso.
Los investigadores aclaran que todavía no hay ransomware totalmente automático. Liska indicó que los grupos exitosos "siguen siendo en gran parte operados por humanos". Infosecurity Magazine, en cambio, mencionó un informe que considera a la campaña JadePuffer, de julio, como el primer ataque completamente impulsado por IA; el punto no está resuelto.
SOCRadar analizó al grupo n0n, surgido en septiembre: 93 víctimas en su sitio, pero solo 23 organizaciones en 14 países confirmadas como blanco. Entró con credenciales robadas o débiles y no con fallas desconocidas, de modo que, según la firma, "la IA está detrás de la puerta, no delante".
Quiénes miden el fenómeno y qué mostraron
| Indicador | Valor | Período | Fuente |
|---|---|---|---|
| Ataques reclamados | Cerca de 3.000; entre 20% y 40% más que en primavera | Jul-sep 2026 | WIRED, vía Infobae ("algunas estimaciones") |
| Ataques reclamados | 2.627; +27% vs. 2.º trimestre y +61% vs. 3.er trimestre de 2025 | Jul-sep 2026 | Comparitech |
| Reclamos confirmados por la víctima | 247 | Jul-sep 2026 | Comparitech |
| Grupos que reclamaron ataques | Unos 111 | Jul-sep 2026 | Halcyon, vía Infobae |
| Rescate promedio | USD 602.400 | Jul-sep 2026 | Comparitech |
| Mayor demanda | USD 12,3 millones | Jul-sep 2026 | Comparitech |
El rango de 20% a 40% no corresponde a un informe único: Infobae no identificó la firma de cada extremo, y el texto original de WIRED no pudo consultarse. Las diferencias pueden deberse a metodologías distintas. Además, la atribución a la IA es una explicación de los investigadores (Kaiser dijo que lo nuevo es el mayor número de ataques y que "en parte lo impulsa la IA"), no una causa demostrada.
Según Cato Networks, cuatro de las 11 operaciones nuevas de ransomware de 2026 ofrecen herramientas de IA a sus socios como atractivo. Entre los grupos más estables figuran The Gentlemen, Qilin y Akira. ReliaQuest informó de una banda nueva dirigida por un adolescente sin experiencia que habría reunido más de USD 800.000 en menos de dos semanas. Kaiser sospecha que muchos grupos nuevos "brillarán y se apagarán". Liska señaló que los ataques de este año ya superan el total de 2025, aunque los que incluyen cifrado podrían bajar porque muchos solo roban datos y amenazan con publicarlos.
Sectores y países
Según Comparitech, en el tercer trimestre frente al segundo los reclamos crecieron 72% en finanzas, 70% en tecnología, 50% en educación, 39% en salud, 36% en gobierno y 32% en servicios públicos. Estados Unidos concentró 1.066 reclamos (41%), con una suba de 34%.
Argentina y América Latina
El mismo informe registró para Argentina el mayor salto porcentual entre los países: 150% más reclamos en el tercer trimestre que en el segundo (India: 116%). El porcentaje parte de una base chica y el informe consultado no da la cifra absoluta.
Clarín informó el 9 de noviembre que Unit 42 documentó campañas con IA contra México, Ecuador y Brasil, y que no confirmó casos en Argentina. El diario recordó que en octubre CrowdStrike describió a un atacante que usó agentes de IA para vulnerar al menos 15 entidades de salud argentinas y extraer credenciales e historias clínicas; no se precisó que fuera ransomware. Según Kaspersky, América Latina fue en 2025 la región con mayor proporción de organizaciones con ransomware detectado.
Qué recomiendan las fuentes para prevenir
No se hallaron guías oficiales argentinas ni de organismos internacionales en las fuentes consultadas. Las medidas que citan las firmas de seguridad son:
- Usar contraseñas robustas y no reutilizadas, sobre todo en accesos remotos (VPN, escritorio remoto) y evitar dejar esos accesos expuestos a internet.
- Mantener copias de seguridad aisladas de la red principal y probar que se puedan restaurar: algunos grupos, como n0n, también borran respaldos.
- Proteger las identidades y detectar comportamientos anómalos en la red.
- Tener un plan de respuesta antes del incidente.
- Recordar que pagar no garantiza que los datos se borren, según Comparitech en el caso de MIP Holdings y The Gentlemen.
Lo que falta saber
- A qué estimaciones corresponden los extremos del 20% y el 40%.
- Cuántos reclamos hubo en Argentina en términos absolutos y cuántos fueron confirmados.
- Cuánto del aumento se explica por la IA y cuánto por otros factores.
- Si los organismos oficiales de ciberseguridad, argentinos o internacionales, emitieron recomendaciones.
Versiones que no coinciden
- El rango de 20% a 40% (WIRED) difiere del +27% trimestral de Comparitech; probablemente por metodologías distintas
- WIRED/Liska: no existe ransomware totalmente automatizado; un informe citado por Infosecurity Magazine califica a JadePuffer como el primer ataque completamente impulsado por IA
- La influencia de la IA en el aumento es una atribución de investigadores ('en parte'), no una causa demostrada
Ver fuentes consultadas · 5 medios
- Infosecurity Magazine
- Crypto Briefing
- Revista Mercado
- Clarín
- Infobae
En vísperas del Día Nacional de la Lucha contra el Grooming, la ONG pidió revisar el delito, subir las penas y sumar agravantes. Qué dice hoy la ley y cómo se denuncia.
Comentarios
- Cargando comentarios…