Tres de los mayores ciberataques de 2026: Binance, los supermercados europeos y el FBI
El robo de unos USD 6.300 millones en cripto, el sabotaje de la refrigeración de supermercados y la filtración de datos de agentes del FBI marcaron el año, según un repaso de TN confirmado por otros medios.
Tres de los ciberataques más resonantes de 2026, según un repaso de TN, son el robo de unos USD 6.300 millones a la plataforma de criptomonedas Binance (29 de octubre), el sabotaje a distancia de la refrigeración de cientos de supermercados en Francia y otros países europeos (desde el 11 de octubre) y el hackeo de datos de agentes y postulantes del FBI reivindicado por el grupo ShinyHunters (22 de septiembre). No existe un ranking oficial: la selección es de TN, y los tres casos fueron confirmados por otros medios como Infobae, Clarín, The Guardian, Decrypt y TechCrunch.
| Caso | Fecha | Víctima | Impacto | Atribución |
|---|---|---|---|---|
| Robo cripto | 29/10/2026 | Binance | Unos USD 6.300 millones | El FBI señaló a Corea del Norte (grupo TraderTraitor); Pyongyang lo niega, según un titular de prensa |
| Sabotaje de refrigeración | 11 y 12/10 (primera ola); 2/11 (segunda) | Supermercados de Francia y de otros países europeos | Hasta unos 700 locales en Francia; pérdidas de decenas de millones de euros | Francia responsabilizó a la Guardia Revolucionaria de Irán; Teherán lo niega, según un titular de prensa |
| Filtración de datos | 22/09/2026 | FBI | Datos de agentes y postulantes; cifra sin confirmar | Reivindicado por ShinyHunters |
Binance: el mayor robo de criptomonedas de la historia
El 29 de octubre salieron de Binance activos virtuales por unos USD 6.300 millones, según informaron Infobae y Clarín. Los fondos empezaron a moverse alrededor de las 16:20 (hora de la costa este de Estados Unidos) y casi todo se transfirió en unos 20 minutos, de acuerdo con las firmas de análisis Chainalysis y TRM Labs citadas por Infobae.
Según explicó la propia Binance en una conferencia de prensa el 3 de noviembre, el ataque empezó con ingeniería social: una falsa entrevista de trabajo, un equipo comprometido y el acceso, el 20 de octubre, a las computadoras de dos ingenieros que trabajaban con billeteras. Con credenciales robadas, el 29 de octubre los atacantes ejecutaron código malicioso. TN describió el mecanismo como una videollamada en la que se pedía instalar un programa de "prueba de rendimiento" que contenía malware.
El sábado 31 de octubre, el FBI responsabilizó por comunicado a Corea del Norte: "La República Popular Democrática de Corea (Corea del Norte) fue responsable del robo de más de 6.000 millones de dólares estadounidenses en activos virtuales de la plataforma de criptomonedas Binance el 29 de octubre", según la cita reproducida por Clarín. Infobae agrega que el grupo TraderTraitor, vinculado a ese país, ya había sido señalado por el robo a Bybit (USD 1.400 millones, en febrero de 2025) y a KelpDAO (casi USD 300 millones, en abril de 2026). Según un titular de prensa, Corea del Norte negó cualquier vínculo.
El FBI sostuvo además que los fondos se convirtieron a Ether y que se lavarían mediante finanzas descentralizadas (DeFi) e intercambios instantáneos; publicó cerca de 500 direcciones de Ethereum y pidió bloquearlas, según Clarín.
Qué hizo la empresa
Binance repuso el 90% de lo perdido el 31 de octubre, según el anuncio de su director ejecutivo, Richard Teng, en X (vía Clarín). El 12 de noviembre informó la cobertura total con más de USD 6.340 millones de fondos corporativos (parte del fondo SAFU, el fondo de seguro de Futures y capital propio), y que reconstituirá ese fondo hasta unos USD 1.000 millones (Infobae). Unos USD 2.850 millones fueron congelados con la colaboración de emisores como Tether y Circle, aunque recuperarlos exige un proceso legal aparte. Al reabrir los retiros salieron USD 4.600 millones en unas nueve horas contra USD 1.000 millones de depósitos, según TechCrunch citado por Infobae. Binance declara 335 millones de usuarios.
Supermercados europeos: freezers recalentados a distancia
No se trató de heladeras domésticas, sino de controladores de refrigeración comerciales conectados a internet. El 11 y 12 de octubre, atacantes modificaron a distancia los ajustes de miles de freezers y heladeras en hasta 700 de unos 10.000 supermercados franceses: de -27 °C a más de 50 °C, según The Guardian y Decrypt. Hubo toneladas de alimentos descartados, incendios en algunos locales y pérdidas por tienda que van de decenas de miles de euros a más de 130.000, según The Guardian. Mousquetaires (Intermarché y Netto) reportó unos 300 locales afectados y Coopérative U, 80 de 2.000 (Decrypt).
El 2 de noviembre hubo una segunda ola que alcanzó a cadenas de al menos siete países (Bélgica, Estonia, Irlanda, Finlandia, Luxemburgo, Países Bajos y Suecia, según The Guardian). Decrypt suma Italia y Portugal, y The Guardian habló el 9 de noviembre de 11 países, con Reino Unido. Las cifras varían según el medio y la fecha. Además, un ataque a cámaras frías del servicio francés de sangre fue frenado a tiempo gracias a las alarmas, según The Guardian.
Causa técnica y atribución
El CERT-FR, el centro de respuesta a incidentes informáticos de Francia, identificó controladores remotos de Danfoss y Copeland, según Decrypt. Danfoss afirmó que había detectado fallas el año anterior y que recomendaba actualizar desde hace tiempo (The Guardian). En agosto, la firma Claroty había publicado una falla de salto de autenticación en el modelo Danfoss AK-SM 800A, con 2.765 equipos expuestos y un parche en el firmware R4.3.1 (Decrypt). No está claro qué vulnerabilidad se usó, y algunos modelos antiguos no reciben soporte y requieren cambios físicos, según el CEO de Sabcobel.
El 9 de noviembre, el canciller francés Jean-Noël Barrot declaró: "la Guardia Revolucionaria de la República Islámica de Irán es responsable". La fiscal de París, Laure Beccuau, vinculó el modus operandi con el grupo Shahid Kaveh, una unidad cibernética ligada a esa fuerza, y mencionó el uso del farsi y direcciones IP rastreadas a dispositivos en Irán, según The Guardian. Francia convocó al embajador iraní y anunció sanciones europeas. Irán lo negó, según un titular de prensa. Los investigadores no precisaron si la segunda ola está vinculada a la primera (Decrypt). No hubo pedido de rescate, lo que para Tom Hegel, de SentinelOne, apunta a sabotaje.
FBI: el "cazador cazado"
El 22 de septiembre, ShinyHunters afirmó haber vulnerado sistemas del FBI y robado datos de "casi todos los agentes" y de postulantes a empleo. El medio 404 Media lo reveló con muestras (nombres, domicilios y teléfonos de agentes y cónyuges), que se verificaron en parte con registros públicos, según TechCrunch. La expresión "cazador cazado" alude a que el organismo que persigue a los hackers fue la víctima.
Según TechCrunch, los atacantes entraron por un servidor Oracle PeopleSoft de recursos humanos, llegaron a una nube gubernamental alojada en Amazon y alteraron el sitio fbijobs.gov. Dicen haberse llevado terabytes y que su motivación es "no financiera": exigen que el FBI retire un informe que, según el grupo, contiene acusaciones falsas. El FBI respondió: "El FBI está al tanto de las afirmaciones sobre actividad no autorizada que afecta a FBIjobs.gov y está investigando". No confirmó cuántas personas resultaron afectadas.
TechCrunch señaló que es la segunda brecha del FBI en 2026 y que el material podría usarse para coaccionar a agentes. ShinyHunters ya había sido vinculado a incidentes con Microsoft, Google, Ticketmaster y Rockstar, según TN. Hubo al menos dos arrestos de presuntos integrantes, según titulares de BleepingComputer, CNN y Fox News que no pudieron leerse completos.
Qué recomiendan las fuentes
El CERT-FR aconseja desconectar de internet pública los controladores de refrigeración, y Danfoss insiste en actualizar el firmware. En el caso de Binance, el FBI pidió bloquear las direcciones de Ethereum que publicó, y el método usado (falsas entrevistas con programas para instalar) muestra el riesgo de ejecutar software enviado por desconocidos. Las fuentes consultadas no difundieron consejos específicos para usuarios individuales.
Lo que falta saber
- Cuánto de lo robado a Binance será recuperable: Infobae habla de USD 2.850 millones congelados; otros titulares, de unos USD 1.200 millones que EE.UU. buscaría bloquear.
- Cuántos supermercados y países alcanzó en total la segunda ola europea y qué falla se explotó.
- Si la segunda ola está vinculada al grupo señalado por Francia.
- Cuántos datos del FBI se filtraron y el detalle de los arrestos.
- Si hubo alertas de autoridades argentinas: las fuentes consultadas no reportan afectados en el país.
Versiones que no coinciden
- Monto de Binance: el FBI habla de más de USD 6.000 millones; Clarín e Infobae, unos 6.300 millones
- Reposición de Binance: 90% (31/10), 98% (TN) y 100% (12/11) corresponden a momentos distintos
- Fondos congelados: USD 2.850 millones (Infobae) frente a USD 1.200 millones (titulares)
- Países alcanzados por la segunda ola europea: siete (Guardian 2/11), nueve (Decrypt) u once (Guardian 9/11)
- TN habla de más de 100 supermercados europeos; Guardian y Decrypt describen una escala mayor
Ver fuentes consultadas · 6 medios
- TechCrunch
- Clarín
- The Guardian
- Decrypt
- Infobae
- TN
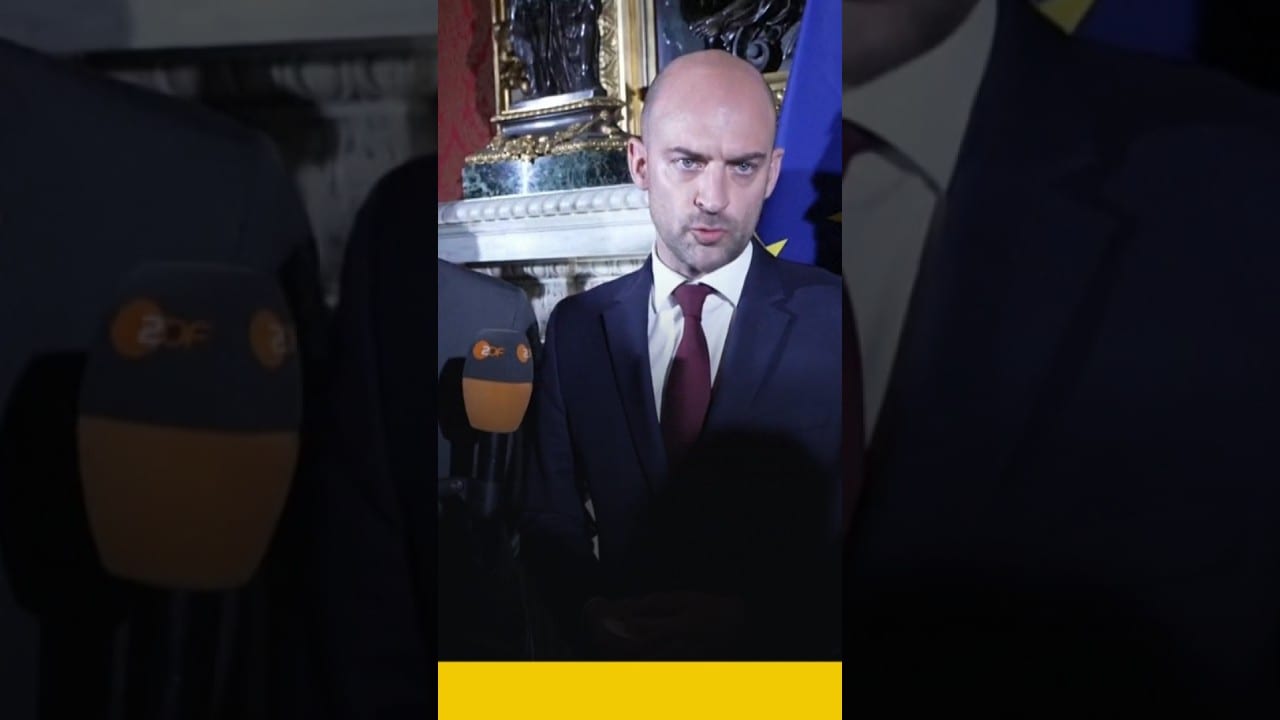
El canciller Jean-Noël Barrot atribuyó a esa fuerza el ciberataque de octubre que alteró la refrigeración de casi 700 locales. París convocó al embajador de Irán y anunció que impulsará sanciones europeas, mientras la Fiscalía investiga al grupo Shahid Kaveh.
Comentarios
- Cargando comentarios…